Riesgo del tema: por qué un tema vulnerable necesita su propia comprobación
2 min de lecturaPor el equipo de Verploy
Un plugin vulnerable tiene dos salidas rápidas: actualizarlo o desactivarlo un rato. Un tema en uso no tiene ninguna. Todo el sitio depende de él, y la corrección no siempre llega como actualización normal. Por eso Verploy revisa el tema activo por separado.
Qué revisa Verploy
- El tema que el sitio usa realmente y, en un tema hijo, también su tema padre.
- Si ese tema tiene una vulnerabilidad conocida sin corrección.
- Si la corrección llega mediante una actualización normal o no, por ejemplo cuando el tema tiene su propio canal de actualizaciones.
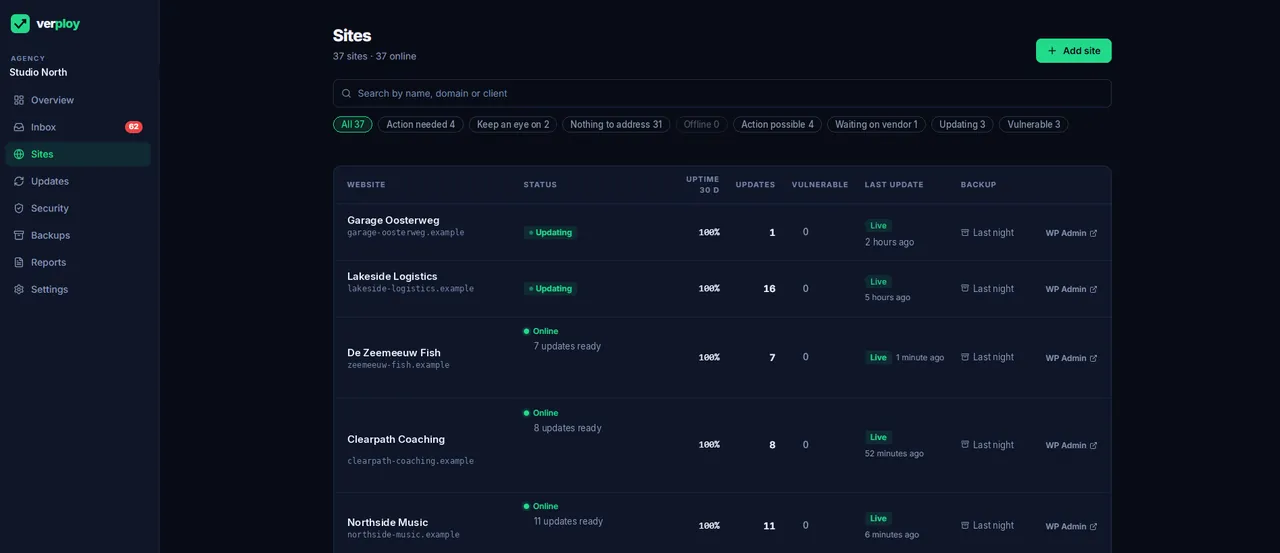
Cuando se da alguno de estos casos, el resumen de sitios muestra una etiqueta Riesgo de tema en ese sitio. El filtro Riesgo de tema muestra todos esos sitios juntos, para que veas en un solo lugar qué sitios de clientes necesitan una decisión sobre su tema.
Los temas a medida reciben “revisar”, no una alarma
Un tema a medida a veces tiene el mismo nombre de carpeta que un tema conocido. Un nombre por sí solo no demuestra una vulnerabilidad. En ese caso Verploy dice “revisar” en lugar de informar de una, para que puedas comprobarlo tú antes de decirle nada a un cliente.
Qué puedes hacer después
Normalmente una de tres cosas: actualizar el tema cuando existe una versión corregida, conseguir la actualización del proveedor del tema cuando no llega por WordPress, o planificar el paso a un tema que siga manteniéndose. Las actualizaciones siguen la rutina normal: cada actualización se revisa, y las arriesgadas se prueban primero en una copia.
¿Quieres verlo en tus propios sitios? Empieza gratis, sin tarjeta de crédito.