Rischio del tema: perché un tema vulnerabile ha bisogno di un controllo a sé
2 min di letturaDal team di Verploy
Un plugin vulnerabile ha due vie d’uscita rapide: aggiornarlo o disattivarlo per un po’. Un tema in uso non ha nessuna delle due. L’intero sito dipende da esso, e la correzione non arriva sempre come aggiornamento normale. Per questo Verploy esamina a parte il tema attivo.
Cosa esamina Verploy
- Il tema che il sito usa davvero e, per un tema figlio, anche il suo tema genitore.
- Se quel tema ha una vulnerabilità nota senza correzione.
- Se la correzione arriva con un aggiornamento normale oppure no, per esempio quando il tema ha un proprio canale di aggiornamento.
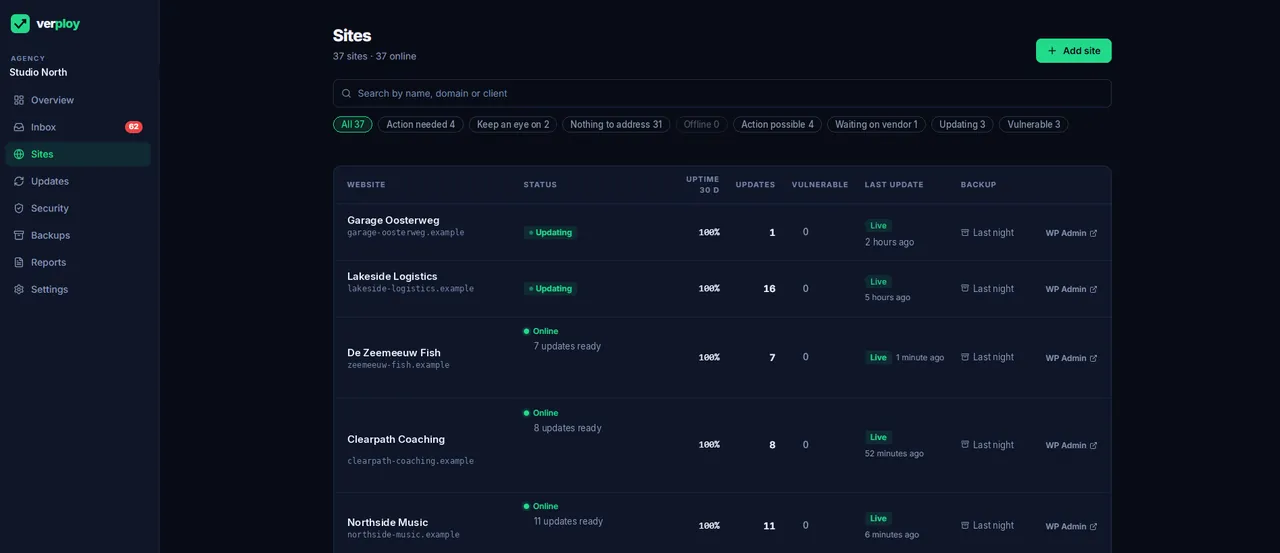
Quando vale uno di questi casi, la panoramica dei siti mostra un’etichetta Rischio tema su quel sito. Il filtro Rischio tema mostra tutti quei siti insieme, così vedi in un unico posto quali siti dei clienti hanno bisogno di una decisione sul loro tema.
I temi personalizzati ricevono “da verificare”, non un allarme
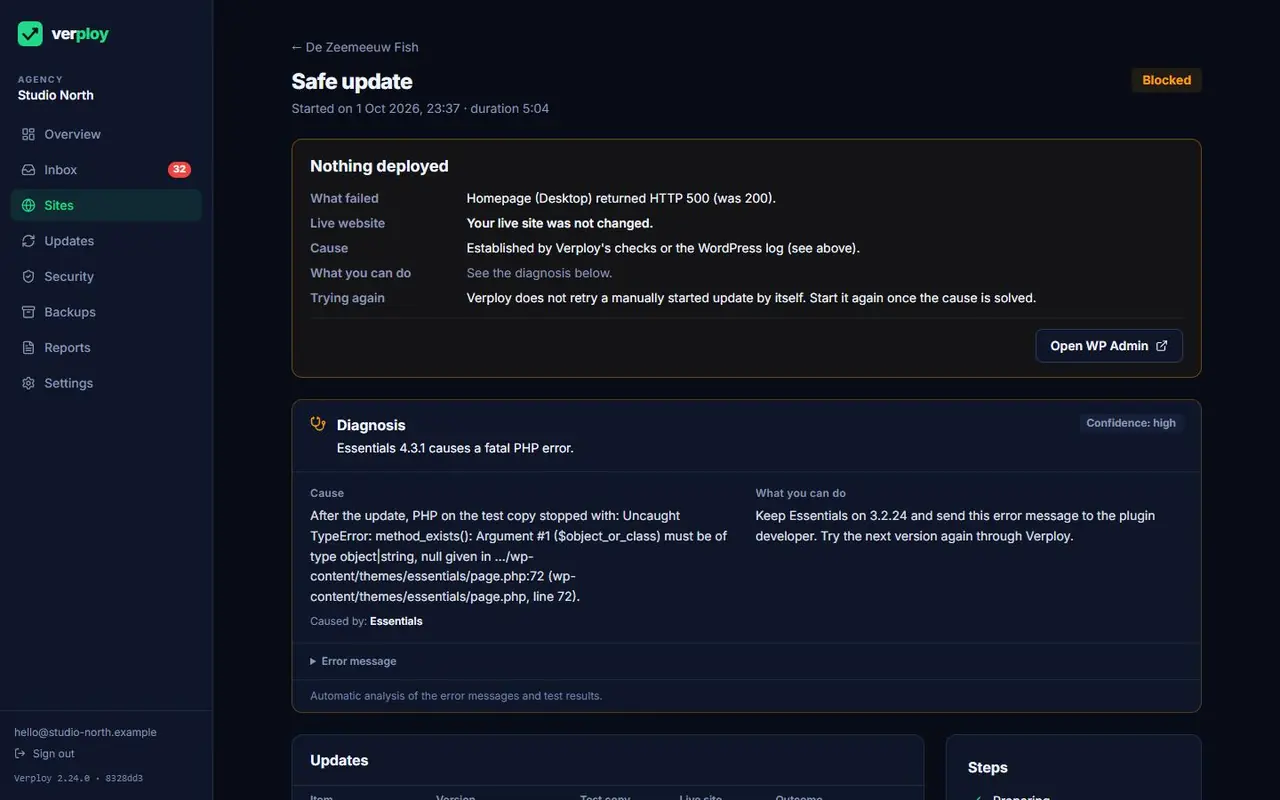
Un tema personalizzato a volte ha lo stesso nome di cartella di un tema noto. Un nome da solo non prova una vulnerabilità. In quel caso Verploy dice “da verificare” invece di segnalarne una, così puoi controllare tu prima di dire qualcosa a un cliente.
Cosa puoi fare dopo
Di solito una di tre cose: aggiornare il tema quando esiste una versione corretta, prendere l’aggiornamento dal fornitore del tema quando non arriva tramite WordPress, o pianificare il passaggio a un tema ancora mantenuto. Gli aggiornamenti seguono la routine normale: ogni aggiornamento viene controllato, e quelli rischiosi vengono prima testati su una copia.
Vuoi vederlo sui tuoi siti? Inizia gratis, senza carta di credito.