Risque lié au thème : pourquoi un thème vulnérable a besoin de sa propre vérification
2 min de lecturePar l’équipe Verploy
Un plugin vulnérable a deux sorties rapides : le mettre à jour, ou le désactiver un moment. Un thème utilisé n’a ni l’une ni l’autre. Tout le site en dépend, et le correctif n’arrive pas toujours sous forme de mise à jour normale. C’est pourquoi Verploy examine le thème actif à part.
Ce que Verploy examine
- Le thème que le site utilise réellement, et pour un thème enfant aussi son thème parent.
- Si ce thème a une vulnérabilité connue sans correctif.
- Si le correctif arrive par une mise à jour normale, ou non, par exemple quand le thème a son propre canal de mise à jour.
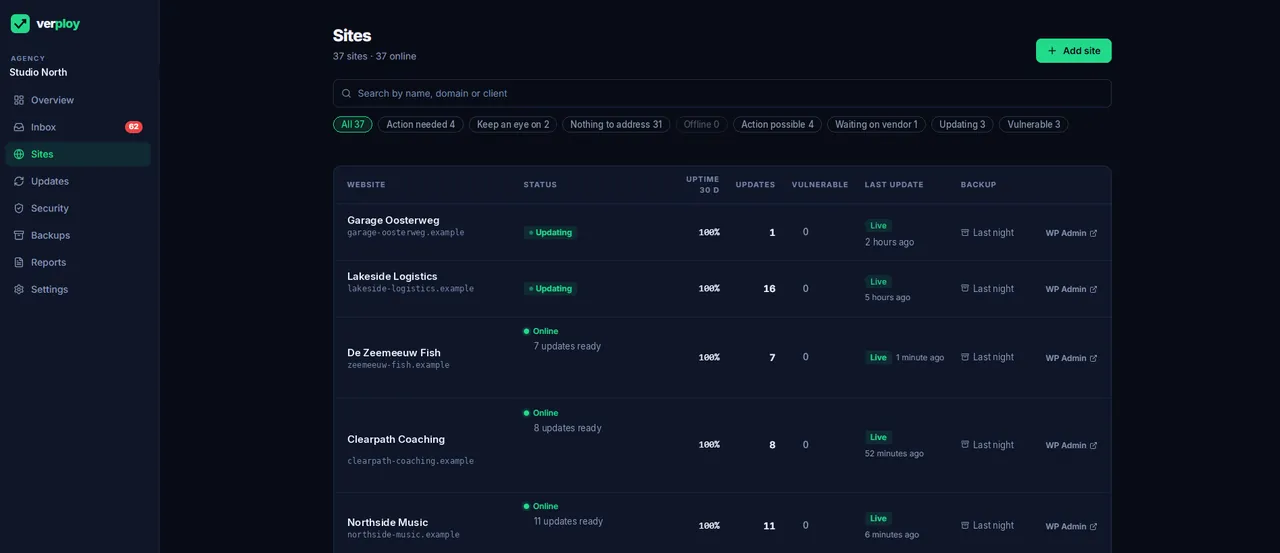
Quand l’un de ces cas s’applique, la vue d’ensemble des sites affiche une étiquette Risque de thème sur ce site. Le filtre Risque de thème montre tous ces sites ensemble, pour que vous voyiez à un seul endroit quels sites clients ont besoin d’une décision sur leur thème.
Les thèmes sur mesure reçoivent « à vérifier », pas une alerte
Un thème sur mesure a parfois le même nom de dossier qu’un thème connu. Un nom seul ne prouve pas une vulnérabilité. Dans ce cas, Verploy indique « à vérifier » au lieu d’en signaler une, pour que vous puissiez regarder vous-même avant de dire quoi que ce soit à un client.
Ce que vous pouvez faire ensuite
En général l’une de trois choses : mettre à jour le thème quand une version corrigée existe, obtenir la mise à jour auprès de l’éditeur du thème quand elle ne passe pas par WordPress, ou planifier le passage à un thème encore maintenu. Les mises à jour elles-mêmes suivent la routine normale : chaque mise à jour est vérifiée, et les plus risquées sont d’abord testées sur une copie.
Vous voulez le voir sur vos propres sites ? Commencez gratuitement, sans carte bancaire.