Die PHP-Schwachstelle vom 21. Oktober: wie wir sie behoben haben, ohne dass ein einziger Kunde es bemerkte
3 Min. LesezeitVom Verploy-Team
Am Dienstag, dem 21. Oktober, veröffentlichte das PHP-Team ein Notfall-Release für zwei kritische Schwachstellen in PHP selbst: CVE-2026-109618 und CVE-2026-109619, beide mit 9,2 von 10 bewertet. Sie erlauben einem Angreifer, Code auf einem Webserver auszuführen, ohne sich anzumelden. Fast jede WordPress-Website läuft auf PHP, deshalb betraf das Websites überall.
Was es schlimmer machte: Angriffe auf ungepatchte Server wurden bereits gemeldet, und die Sicherheitsfirma Patchstack bestätigte aktive Ausnutzung (Quelle). Einige Hosting-Anbieter nahmen ihr Webhosting offline oder schalteten PHP ab, bis sie gepatcht hatten.
Die Lösung: was du jetzt tust
Vier Schritte. Der erste schließt die Lücke, die anderen sorgen dafür, dass deine Websites sicher bleiben und du das auch weißt.
- PHP auf dem Server patchen. Die behobenen Versionen sind 8.5.12, 8.4.27, 8.3.36 und 8.2.35. Managed- oder Shared-Hosting: Bitte deinen Hoster zu bestätigen, dass der Fix vom 21. Oktober eingespielt ist (manche Hoster beheben ältere Versionen, ohne die Versionsnummer zu ändern). Eigener Server: Aktualisiere PHP und starte PHP-FPM oder deinen Webserver neu.
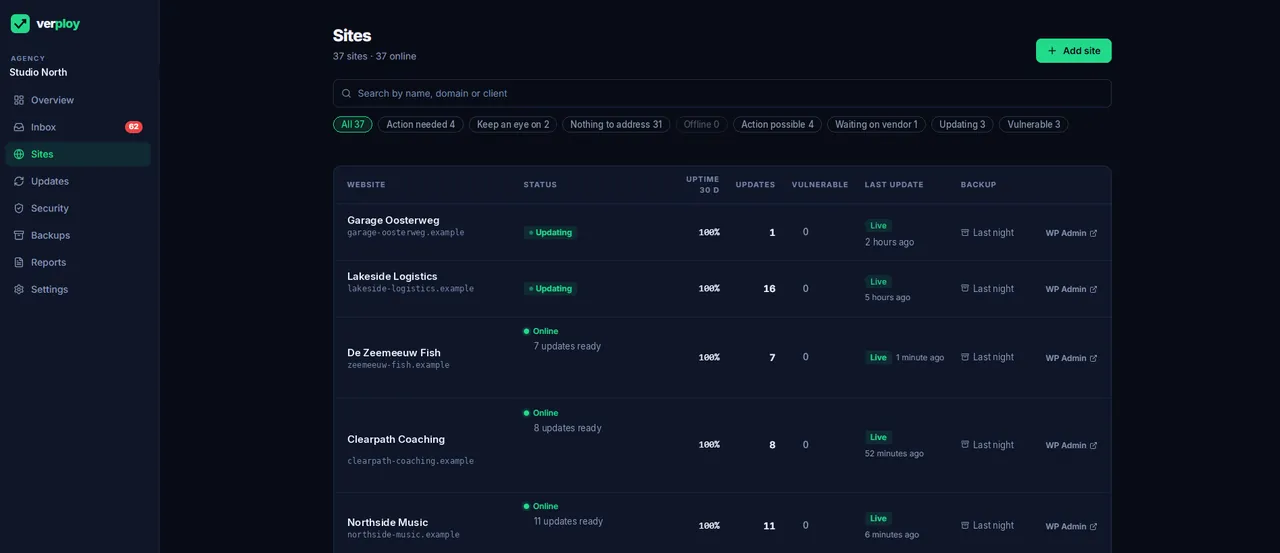
- Wissen, welche Websites es brauchen. Verploy zeigt die PHP-Version jeder verbundenen Website in einer Liste. Rot heißt, dass die Version keine Sicherheitsupdates mehr bekommt oder die Fixes vom 21. Oktober fehlen; der Filter „PHP-Handlung nötig“ zeigt genau, welche Websites du bei deinem Hoster ansprechen solltest. (Die Bewertung folgt der gemeldeten Versionsnummer; manche Hoster portieren Fixes zurück, ohne sie zu ändern.)
- Websites weg von PHP 8.1 und älter. Diese Versionen bekommen keinen offiziellen Fix. Die PHP-Upgrade-Prüfung von Verploy zeigt pro Website, was den Wechsel auf eine unterstützte Version blockiert und in welcher Reihenfolge du es löst. Jede Website bekommt zuerst ein Backup.
- Nach dem Patch weiter beobachten. Verploy prüft jede Website jede Minute, meldet PHP-Fehler auf der Live-Website und durchsucht mit einem aktuellen Verploy Connector jede Nacht die PHP-Dateien nach klaren Anzeichen von Malware wie Webshells. Falls also doch etwas eingedrungen ist, bevor du gepatcht hast, erfährst du es.
Nicht sicher, wo du anfangen sollst? Schreib an team@verploy.com und wir helfen dir, deine Websites zu prüfen.
Prüfe deine Websites kostenlos →Kostenlos für bis zu 3 Websites, ohne Kreditkarte.
Warum ein WordPress-Update nicht hilft
Die Lücke steckt in PHP auf dem Server, nicht in WordPress, einem Plugin oder einem Theme. Ein WordPress-Update ändert hier nichts. Der Fix ist eine neue PHP-Version auf dem Server: 8.5.12, 8.4.27, 8.3.36 oder 8.2.35. PHP 8.1 und älter bekommen keine offiziellen Fixes mehr, deshalb müssen Websites auf diesen Versionen auf eine unterstützte Version wechseln.
Was wir getan haben
Verploy ist aus unserer eigenen Agentur entstanden, EM Hosting & Design, und unsere Kundenwebsites laufen jeden Tag damit. So verlief der Tag für uns:
- Wir haben schon hingeschaut. Verploy prüft jede Website jede Minute auf Erreichbarkeit und meldet PHP-Fehler auf der Live-Website. Diese Überwachung läuft ständig, nicht nur an einem Tag wie diesem, deshalb mussten wir nicht bei null anfangen. Sie zeigte uns keine Anzeichen von Problemen auf unseren Websites.
- Wir haben gepatcht, sobald der Fix da war. Unsere eigenen Server wurden direkt nach dem Release auf die gepatchten PHP-Versionen aktualisiert.
- Wir haben Kunden geholfen, die ihre Website selbst hosten. Wo ein Kunde sein Hosting selbst verwaltet, haben wir die Website sofort auf die richtige PHP-Version umgestellt, als Service, ohne Kosten.
- Nichts musste offline gehen. Weil wir sehen konnten, dass die Websites in Ordnung waren, und schnell gepatcht haben, musste keine unserer Websites vorsorglich offline gehen. Kein einziger Kunde hat etwas bemerkt.
Was du heute prüfen kannst
- Sieh dir die PHP-Version jeder Website an (in WordPress: Werkzeuge → Website-Zustand → Bericht → Server) und vergleiche sie mit den gepatchten Versionen oben.
- Manche Hosting-Anbieter beheben ältere PHP-Versionen selbst, ohne die Versionsnummer zu ändern. Im Zweifel frag deinen Hoster, ob der Fix vom 21. Oktober eingespielt ist.
- Websites auf PHP 8.1 oder älter: Plane den Wechsel auf eine unterstützte Version. Die PHP-Upgrade-Prüfung von Verploy zeigt pro Website, was diesen Wechsel blockiert.
Überwachung ersetzt kein Patchen. Aber sie bedeutet, dass du an einem Tag wie diesem in Ruhe entscheiden kannst, statt alles abzuschalten.
Willst du dieselbe Ruhe auf deinen eigenen Kundenwebsites? Verploy ist kostenlos für bis zu drei Websites.