Podatność PHP z 21 października: jak sobie z nią poradziliśmy, tak że żaden klient tego nie zauważył
3 min czytaniaZespół Verploy
We wtorek 21 października zespół PHP wydał awaryjną wersję z poprawkami dwóch krytycznych podatności w samym PHP: CVE-2026-109618 i CVE-2026-109619, obie ocenione na 9,2 w skali do 10. Pozwalają atakującemu uruchomić kod na serwerze WWW bez logowania. Prawie każda strona WordPress działa na PHP, więc dotyczyło to stron wszędzie.
Co pogorszyło sprawę: już zgłaszano ataki na niezałatane serwery, a firma bezpieczeństwa Patchstack potwierdziła aktywne wykorzystywanie (źródło informacji). Niektórzy dostawcy hostingu wyłączyli swój hosting albo PHP, dopóki nie wgrali poprawek.
Rozwiązanie: co zrobić teraz
Cztery kroki. Pierwszy zamyka lukę, pozostałe dbają o to, by twoje strony były bezpieczne i żebyś o tym wiedział.
- Załataj PHP na serwerze. Poprawione wersje to 8.5.12, 8.4.27, 8.3.36 i 8.2.35. Hosting zarządzany lub współdzielony: poproś hosting o potwierdzenie, że poprawka z 21 października jest wgrana (niektóre hostingi poprawiają starsze wersje bez zmiany numeru wersji). Własny serwer: zaktualizuj PHP i uruchom ponownie PHP-FPM lub serwer WWW.
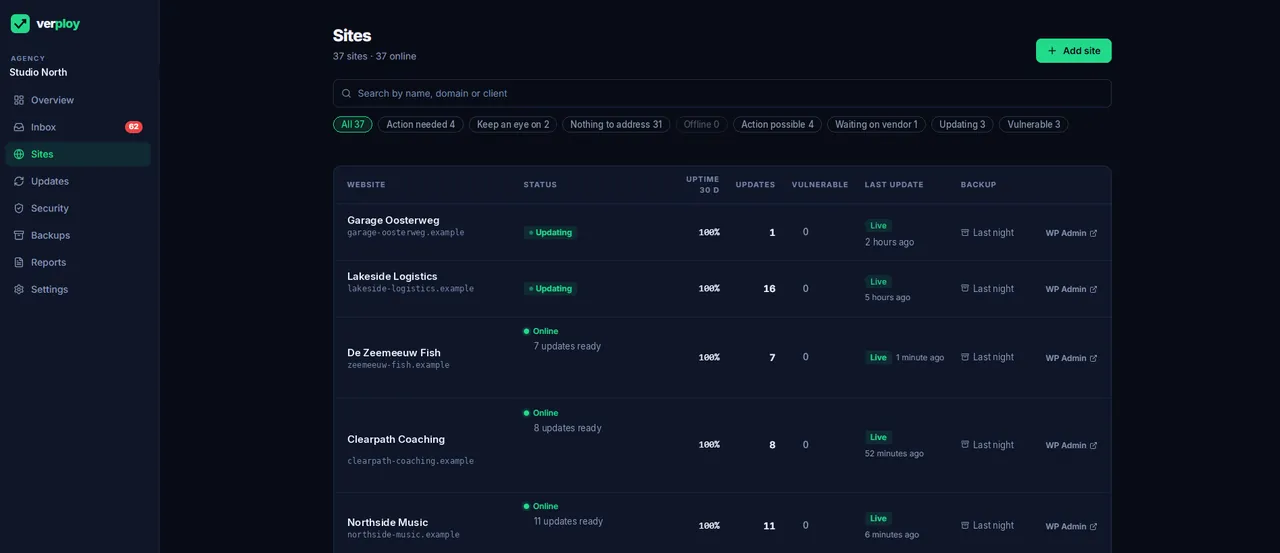
- Wiedz, które strony tego potrzebują. Verploy pokazuje wersję PHP każdej podłączonej strony na jednej liście. Czerwony oznacza, że wersja nie dostaje już aktualizacji bezpieczeństwa albo brakuje jej poprawek z 21 października; filtr „Wymagane działanie PHP” pokazuje dokładnie, które strony zgłosić hostingowi. (Ocena opiera się na zgłoszonym numerze wersji; niektóre hostingi przenoszą poprawki bez jego zmiany.)
- Przenieś strony z PHP 8.1 i starszych. Te wersje nie dostają oficjalnej poprawki. Kontrola aktualizacji PHP w Verploy pokazuje dla każdej strony, co blokuje przejście na wspieraną wersję i w jakiej kolejności to rozwiązać. Każda strona najpierw dostaje kopię zapasową.
- Obserwuj dalej po załataniu. Verploy sprawdza każdą stronę co minutę, zgłasza błędy PHP na stronie produkcyjnej, a z aktualnym Verploy Connector co noc skanuje pliki PHP w poszukiwaniu wyraźnych oznak złośliwego oprogramowania, takich jak web shelle. Jeśli więc coś dostało się do środka przed załataniem, dowiesz się o tym.
Nie wiesz, od czego zacząć? Napisz na team@verploy.com a pomożemy ci sprawdzić twoje strony.
Sprawdź swoje strony za darmo →Za darmo do 3 stron, bez karty kredytowej.
Dlaczego aktualizacja WordPressa nie pomaga
Luka jest w PHP na serwerze, a nie w WordPressie, wtyczce czy motywie. Aktualizacja WordPressa nic tu nie zmienia. Poprawką jest nowa wersja PHP na serwerze: 8.5.12, 8.4.27, 8.3.36 lub 8.2.35. PHP 8.1 i starsze nie dostają już oficjalnych poprawek, więc strony na tych wersjach muszą przejść na wspieraną wersję.
Co zrobiliśmy
Verploy powstał w naszej własnej agencji, EM Hosting & Design, i strony naszych klientów działają na nim każdego dnia. Tak wyglądał ten dzień u nas:
- Już obserwowaliśmy. Verploy co minutę sprawdza dostępność każdej strony i zgłasza błędy PHP na stronie produkcyjnej. Ten monitoring działa cały czas, nie tylko w taki dzień jak ten, więc nie musieliśmy zaczynać od zera. Nie pokazał żadnych oznak problemów na naszych stronach.
- Załataliśmy, gdy tylko wyszła poprawka. Nasze własne serwery zostały zaktualizowane do załatanych wersji PHP zaraz po wydaniu.
- Pomogliśmy klientom, którzy sami hostują swoją stronę. Tam, gdzie klient sam zarządza hostingiem, od razu przenieśliśmy jego stronę na właściwą wersję PHP, w ramach usługi, bez opłat.
- Nic nie musiało być wyłączone. Ponieważ widzieliśmy, że strony są w porządku, i szybko je załataliśmy, żadna z naszych stron nie musiała być wyłączona na wszelki wypadek. Żaden klient niczego nie zauważył.
Co możesz sprawdzić dziś
- Sprawdź wersję PHP każdej strony (w WordPressie: Narzędzia → Kondycja witryny → Informacje → Serwer) i porównaj ją z załatanymi wersjami powyżej.
- Niektórzy dostawcy hostingu sami poprawiają starsze wersje PHP bez zmiany numeru wersji. W razie wątpliwości zapytaj hosting, czy poprawka z 21 października jest wgrana.
- Strony na PHP 8.1 lub starszym: zaplanuj przejście na wspieraną wersję. Kontrola aktualizacji PHP w Verploy pokazuje, co blokuje to przejście na każdej stronie.
Monitoring nie zastępuje łatania. Ale dzięki niemu w taki dzień możesz podjąć spokojną decyzję, zamiast wszystko wyłączać.
Chcesz tego samego spokoju na stronach swoich klientów? Verploy jest darmowy do trzech stron.