La vulnérabilité PHP du 21 octobre : comment nous l’avons gérée sans qu’un seul client ne le remarque
3 min de lecturePar l’équipe Verploy
Le mardi 21 octobre, l’équipe PHP a publié une version d’urgence pour deux vulnérabilités critiques dans PHP lui-même : CVE-2026-109618 et CVE-2026-109619, toutes deux notées 9,2 sur 10. Elles permettent à un attaquant d’exécuter du code sur un serveur web sans se connecter. Presque tous les sites WordPress tournent sur PHP, donc cela a touché des sites partout.
Ce qui a aggravé les choses : des attaques sur des serveurs non corrigés étaient déjà signalées, et la société de sécurité Patchstack a confirmé une exploitation active (source). Certains hébergeurs ont choisi de mettre leur hébergement web hors ligne ou de couper PHP jusqu’à ce qu’ils aient appliqué le correctif.
La solution : que faire maintenant
Quatre étapes. La première ferme la faille, les autres garantissent que vos sites restent sûrs et que vous le savez.
- Corrigez PHP sur le serveur. Les versions corrigées sont 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Hébergement géré ou mutualisé : demandez à votre hébergeur de confirmer que le correctif du 21 octobre est en place (certains hébergeurs corrigent d’anciennes versions sans changer le numéro de version). Votre propre serveur : mettez à jour PHP et redémarrez PHP-FPM ou votre serveur web.
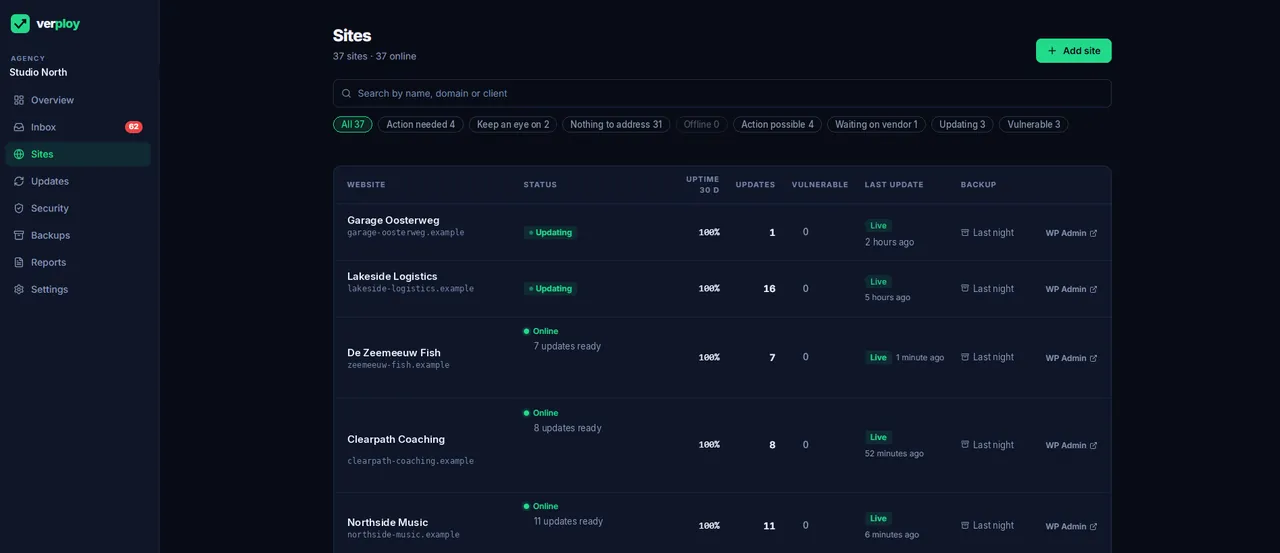
- Sachez quels sites en ont besoin. Verploy affiche la version PHP de chaque site que vous connectez, dans une seule liste. Rouge signifie que la version ne reçoit plus de mises à jour de sécurité ou n’a pas les correctifs du 21 octobre ; le filtre « Action PHP requise » montre exactement quels sites signaler à votre hébergeur. (L’évaluation suit le numéro de version signalé ; certains hébergeurs rétroportent des correctifs sans le changer.)
- Sortez les sites de PHP 8.1 et antérieur. Ces versions ne reçoivent aucun correctif officiel. La vérification de mise à niveau PHP de Verploy montre, par site, ce qui bloque le passage à une version prise en charge et dans quel ordre le résoudre. Chaque site reçoit d’abord une sauvegarde.
- Continuez à surveiller après le correctif. Verploy vérifie chaque site toutes les minutes, signale les erreurs PHP sur le site en ligne et, avec un Verploy Connector récent, analyse chaque nuit les fichiers PHP à la recherche de signes clairs de malware comme des web shells. Donc si quelque chose est entré avant votre correctif, vous en êtes informé.
Vous ne savez pas par où commencer ? Écrivez à team@verploy.com et nous vous aidons à vérifier vos sites.
Vérifiez vos sites gratuitement →Gratuit jusqu’à 3 sites, sans carte bancaire.
Pourquoi une mise à jour de WordPress n’aide pas
La faille est dans PHP sur le serveur, pas dans WordPress, un plugin ou un thème. Mettre à jour WordPress ne change rien ici. Le correctif est une nouvelle version de PHP sur le serveur : 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. PHP 8.1 et antérieur ne reçoivent plus de correctifs officiels, donc les sites sur ces versions doivent passer à une version prise en charge.
Ce que nous avons fait
Verploy est né dans notre propre agence, EM Hosting & Design, et nos sites clients tournent avec lui tous les jours. Voici comment la journée s’est passée pour nous :
- Nous surveillions déjà. Verploy vérifie chaque site toutes les minutes pour sa disponibilité et signale les erreurs PHP sur le site en ligne. Cette surveillance tourne en permanence, pas seulement un jour comme celui-ci, donc nous n’avons pas dû partir de zéro. Elle ne nous a donné aucun signe de problème sur nos sites.
- Nous avons corrigé dès que le correctif est sorti. Nos propres serveurs ont été mis à jour vers les versions PHP corrigées juste après la publication.
- Nous avons aidé les clients qui hébergent leur propre site. Quand un client gère son propre hébergement, nous avons immédiatement passé son site à la bonne version de PHP, à titre de service, sans frais.
- Rien n’a dû être mis hors ligne. Comme nous pouvions voir que les sites allaient bien et que nous avons corrigé vite, aucun de nos sites n’a dû être mis hors ligne par précaution. Pas un seul client n’a rien remarqué.
Ce que vous pouvez vérifier aujourd’hui
- Recherchez la version PHP de chaque site (dans WordPress : Outils → Santé du site → Infos → Serveur) et comparez-la aux versions corrigées ci-dessus.
- Certains hébergeurs corrigent eux-mêmes d’anciennes versions de PHP sans changer le numéro de version. En cas de doute, demandez à votre hébergeur si le correctif du 21 octobre est en place.
- Sites sous PHP 8.1 ou antérieur : planifiez le passage à une version prise en charge. La vérification de mise à niveau PHP de Verploy montre ce qui bloque ce passage sur chaque site.
La surveillance ne remplace pas l’application des correctifs. Mais elle vous permet de prendre une décision sereine un jour comme celui-ci, au lieu de tout couper.
Vous voulez le même calme sur vos propres sites clients ? Verploy est gratuit jusqu’à trois sites.