La vulnerabilidad de PHP del 21 de octubre: cómo la gestionamos sin que ningún cliente lo notara
3 min de lecturaPor el equipo de Verploy
El martes 21 de octubre, el equipo de PHP publicó una versión de emergencia para dos vulnerabilidades críticas en el propio PHP: CVE-2026-109618 y CVE-2026-109619, ambas valoradas con 9,2 sobre 10. Permiten a un atacante ejecutar código en un servidor web sin iniciar sesión. Casi todos los sitios WordPress funcionan con PHP, así que esto afectó a sitios en todas partes.
Lo que lo empeoró: ya se informaba de ataques a servidores sin parchear, y la empresa de seguridad Patchstack confirmó explotación activa (fuente). Algunos proveedores de hosting optaron por desconectar su alojamiento web o apagar PHP hasta haber aplicado el parche.
La solución: qué hacer ahora
Cuatro pasos. El primero cierra el agujero; los demás aseguran que tus sitios sigan seguros y que lo sepas.
- Parchea PHP en el servidor. Las versiones corregidas son 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Hosting gestionado o compartido: pide a tu proveedor que confirme que la corrección del 21 de octubre está aplicada (algunos corrigen versiones antiguas sin cambiar el número de versión). Tu propio servidor: actualiza PHP y reinicia PHP-FPM o tu servidor web.
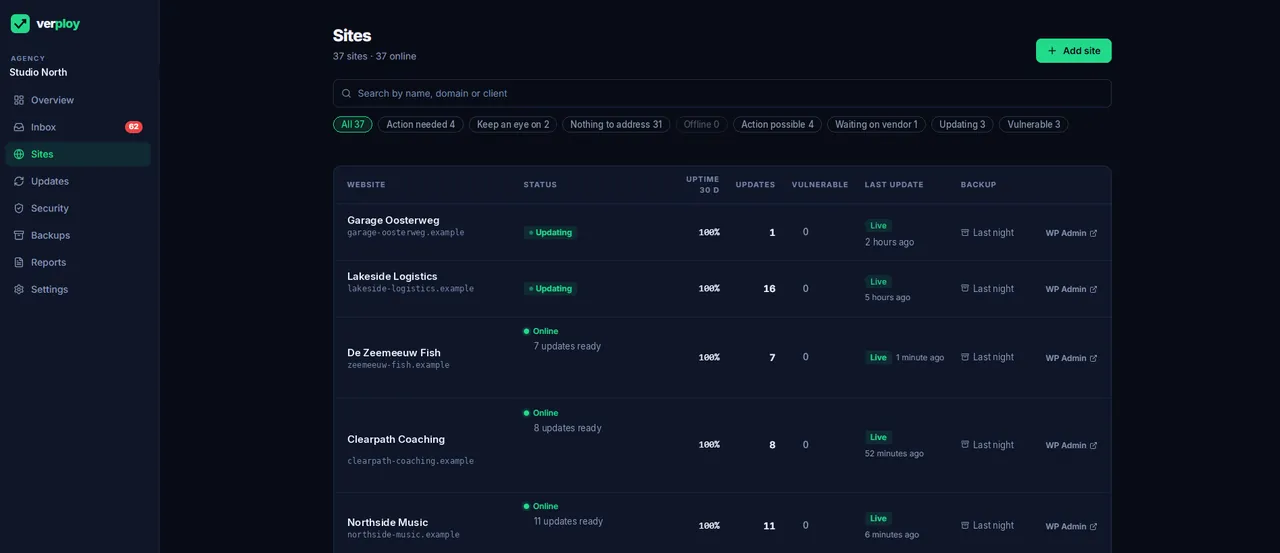
- Sabe qué sitios lo necesitan. Verploy muestra la versión de PHP de cada sitio que conectas, en una sola lista. Rojo significa que la versión ya no recibe actualizaciones de seguridad o le faltan las correcciones del 21 de octubre; el filtro «Acción de PHP necesaria» muestra exactamente qué sitios plantear a tu proveedor. (La valoración sigue el número de versión indicado; algunos proveedores aplican correcciones sin cambiarlo.)
- Saca los sitios de PHP 8.1 y anteriores. Estas versiones no reciben corrección oficial. La comprobación de actualización de PHP de Verploy muestra por sitio qué bloquea el paso a una versión con soporte y en qué orden resolverlo. Cada sitio recibe primero una copia de seguridad.
- Sigue vigilando después del parche. Verploy comprueba cada sitio cada minuto, informa de errores de PHP en el sitio en vivo y, con un Verploy Connector reciente, analiza cada noche los archivos PHP en busca de señales claras de malware, como web shells. Así que si algo entró antes de que parchearas, te enteras.
¿No sabes por dónde empezar? Escribe a team@verploy.com y te ayudamos a revisar tus sitios.
Revisa tus sitios gratis →Gratis hasta 3 sitios, sin tarjeta de crédito.
Por qué una actualización de WordPress no ayuda
El agujero está en PHP en el servidor, no en WordPress, un plugin o un tema. Actualizar WordPress no cambia nada aquí. La solución es una nueva versión de PHP en el servidor: 8.5.12, 8.4.27, 8.3.36 o 8.2.35. PHP 8.1 y anteriores ya no reciben correcciones oficiales, así que los sitios en esas versiones deben pasar a una versión con soporte.
Lo que hicimos
Verploy nació en nuestra propia agencia, EM Hosting & Design, y nuestros sitios de clientes funcionan con él cada día. Así fue el día para nosotros:
- Ya estábamos vigilando. Verploy comprueba cada sitio cada minuto para ver si está accesible e informa de errores de PHP en el sitio en vivo. Esa monitorización funciona siempre, no solo en un día como este, así que no tuvimos que empezar de cero. No nos dio señales de problemas en nuestros sitios.
- Parcheamos en cuanto salió la corrección. Nuestros propios servidores se actualizaron a las versiones de PHP parcheadas justo después de la publicación.
- Ayudamos a los clientes que alojan su propio sitio. Cuando un cliente gestiona su propio hosting, pasamos su sitio de inmediato a la versión de PHP adecuada, como servicio, sin coste.
- Nada tuvo que desconectarse. Como podíamos ver que los sitios estaban bien y parcheamos rápido, ninguno de nuestros sitios tuvo que desconectarse por precaución. Ni un solo cliente notó nada.
Lo que puedes comprobar hoy
- Consulta la versión de PHP de cada sitio (en WordPress: Herramientas → Salud del sitio → Información → Servidor) y compárala con las versiones parcheadas de arriba.
- Algunos proveedores de hosting corrigen ellos mismos versiones antiguas de PHP sin cambiar el número de versión. Si tienes dudas, pregunta a tu proveedor si la corrección del 21 de octubre está aplicada.
- Sitios en PHP 8.1 o anterior: planifica el paso a una versión con soporte. La comprobación de actualización de PHP de Verploy muestra qué bloquea ese paso en cada sitio.
La monitorización no sustituye al parcheo. Pero sí significa que puedes tomar una decisión con calma en un día como este, en lugar de apagarlo todo.
¿Quieres la misma calma en los sitios de tus clientes? Verploy es gratis hasta tres sitios.