A vulnerabilidade do PHP de 21 de outubro: como lidamos com ela sem que nenhum cliente percebesse
3 min de leituraPela equipe do Verploy
Na terça-feira, 21 de outubro, a equipe do PHP lançou uma versão de emergência para duas vulnerabilidades críticas no próprio PHP: CVE-2026-109618 e CVE-2026-109619, ambas avaliadas em 9,2 de 10. Elas permitem que um atacante execute código em um servidor web sem fazer login. Quase todo site WordPress roda em PHP, então isso afetou sites em todo lugar.
O que piorou: já havia relatos de ataques a servidores sem patch, e a empresa de segurança Patchstack confirmou exploração ativa (fonte). Alguns provedores de hospedagem preferiram tirar a hospedagem do ar ou desligar o PHP até aplicarem o patch.
A solução: o que fazer agora
Quatro passos. O primeiro fecha a brecha, os outros garantem que seus sites continuem seguros e que você saiba disso.
- Aplique o patch do PHP no servidor. As versões corrigidas são 8.5.12, 8.4.27, 8.3.36 e 8.2.35. Hospedagem gerenciada ou compartilhada: peça à sua hospedagem que confirme que a correção de 21 de outubro está aplicada (algumas corrigem versões antigas sem mudar o número da versão). Seu próprio servidor: atualize o PHP e reinicie o PHP-FPM ou o servidor web.
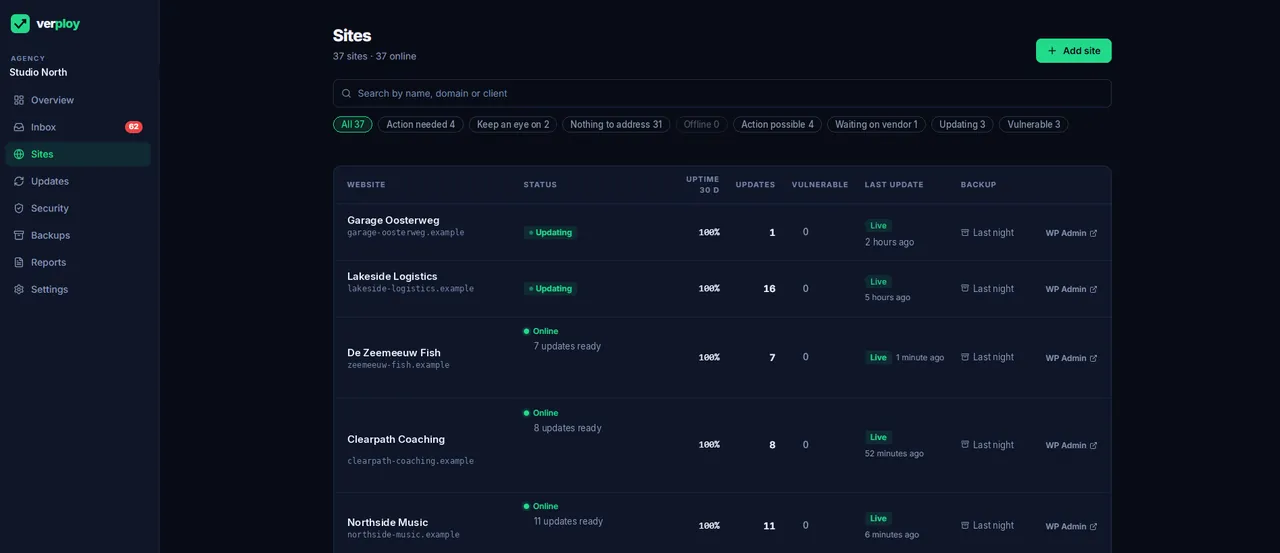
- Saiba quais sites precisam disso. O Verploy mostra a versão do PHP de cada site que você conecta, em uma única lista. Vermelho significa que a versão não recebe mais atualizações de segurança ou não tem as correções de 21 de outubro; o filtro “Ação de PHP necessária” mostra exatamente quais sites levar à sua hospedagem. (A avaliação segue o número de versão informado; algumas hospedagens aplicam correções sem alterá-lo.)
- Tire os sites do PHP 8.1 e anteriores. Essas versões não recebem correção oficial. A verificação de upgrade de PHP do Verploy mostra por site o que bloqueia a mudança para uma versão com suporte e em que ordem resolver. Cada site recebe primeiro um backup.
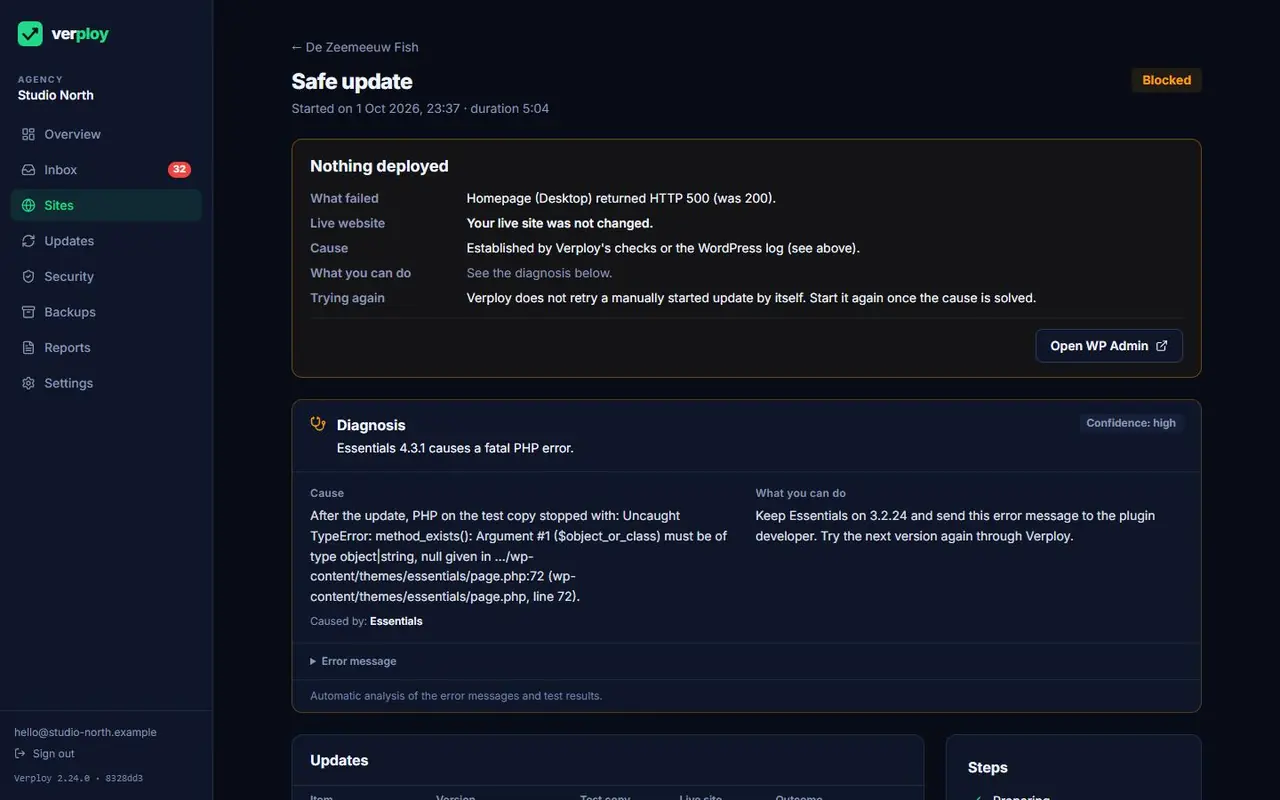
- Continue de olho depois do patch. O Verploy verifica cada site a cada minuto, informa erros de PHP no site ao vivo e, com um Verploy Connector recente, examina toda noite os arquivos PHP em busca de sinais claros de malware, como web shells. Então, se algo entrou antes do patch, você fica sabendo.
Não sabe por onde começar? Escreva para team@verploy.com e ajudamos você a verificar seus sites.
Verifique seus sites grátis →Grátis para até 3 sites, sem cartão de crédito.
Por que uma atualização do WordPress não ajuda
A brecha está no PHP do servidor, não no WordPress, em um plugin ou em um tema. Atualizar o WordPress não muda nada aqui. A correção é uma nova versão do PHP no servidor: 8.5.12, 8.4.27, 8.3.36 ou 8.2.35. O PHP 8.1 e anteriores não recebem mais correções oficiais, então sites nessas versões precisam passar para uma versão com suporte.
O que fizemos
O Verploy nasceu na nossa própria agência, a EM Hosting & Design, e os sites dos nossos clientes rodam nele todos os dias. Foi assim o dia para nós:
- Já estávamos de olho. O Verploy verifica cada site a cada minuto quanto à disponibilidade e informa erros de PHP no site ao vivo. Esse monitoramento roda o tempo todo, não só em um dia como esse, então não precisamos começar do zero. Ele não nos deu sinais de problemas nos nossos sites.
- Aplicamos o patch assim que a correção saiu. Nossos próprios servidores foram atualizados para as versões de PHP corrigidas logo após o lançamento.
- Ajudamos clientes que hospedam o próprio site. Quando um cliente gerencia a própria hospedagem, passamos o site dele na hora para a versão certa do PHP, como serviço, sem custo.
- Nada precisou sair do ar. Como podíamos ver que os sites estavam bem e aplicamos o patch rápido, nenhum dos nossos sites precisou sair do ar por precaução. Nenhum cliente percebeu nada.
O que você pode verificar hoje
- Confira a versão do PHP de cada site (no WordPress: Ferramentas → Saúde do site → Informação → Servidor) e compare com as versões corrigidas acima.
- Alguns provedores de hospedagem corrigem eles mesmos versões antigas do PHP sem mudar o número da versão. Na dúvida, pergunte à sua hospedagem se a correção de 21 de outubro está aplicada.
- Sites no PHP 8.1 ou anterior: planeje a mudança para uma versão com suporte. A verificação de upgrade de PHP do Verploy mostra o que bloqueia essa mudança em cada site.
Monitoramento não substitui aplicar patches. Mas significa que você pode decidir com calma em um dia como esse, em vez de desligar tudo.
Quer a mesma calma nos sites dos seus clientes? O Verploy é grátis para até três sites.